قبضة الحـ..وثيين على الاتصالات: من مراقبة الشبكات إلى اختراق الهواتف
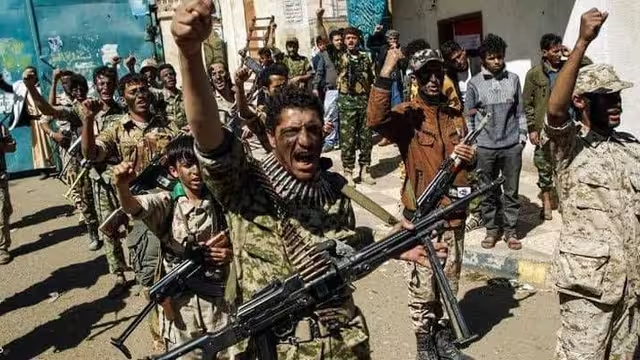
بسط الحـ..وثيون نفوذهم على مؤسسات رئيسية في قطاع الاتصالات منذ سيطرتهم على صنعاء في سبتمبر 2014، ووضعوا أيديهم على أجزاء واسعة من البنية التحتية التي يعتمد عليها الهاتف والإنترنت. ومع انقسام مؤسسات الدولة بين صنعاء وعدن، بقيت مراكز مهمة لإدارة القطاع وشركاته وإيراداته تحت سيطرتهم، بينما ظلت آثار هذه السيطرة تتجاوز حدود المناطق الخاضعة لهم عسكرياً.
تكمن أهمية ذلك في طبيعة شبكة الاتصالات اليمنية، التي تشكلت حول مؤسسات مركزية وشركات ترتبط خدماتها ببعضها عبر خطوط وشبكات وبوابات اتصال مشتركة. وقد أدى الانقسام السياسي إلى ظهور سلطات تنظيمية ومؤسسات منافسة، لكنه لم يفصل القطاع إلى منظومتين مستقلتين تماماً.
ووثق فريق خبراء الأمم المتحدة في تقاريره سيطرة سلطات الحوثيين على مؤسسات وشركات اتصالات، واستفادتها المالية من خدمات تشمل المكالمات الدولية والتجوال. وأشار تقرير الفريق لعام 2025 إلى إيرادات كبيرة مرتبطة بالمكالمات الدولية الواردة عبر شركات اتصالات إقليمية. وتكشف هذه المعطيات امتداد النفوذ الحوثي إلى علاقات وخدمات يستخدمها مشتركون خارج مناطق سيطرتهم المباشرة.
لكن الجانب الأكثر حساسية يتعلق بما تمنحه هذه السيطرة من إمكانات للمراقبة. فهل تستطيع السلطات التي تتحكم في أجزاء رئيسية من القطاع الاطلاع على المكالمات والرسائل، وتتبع مستخدمي الإنترنت، والوصول إلى البيانات الشخصية؟
ما الذي تكشفه السيطرة على الشبكات؟
تتيح إدارة شبكات الاتصالات ومؤسساتها الوصول إلى أنواع مختلفة من البيانات، وفق الصلاحيات التقنية والإدارية المتاحة. وتشمل هذه البيانات معلومات تسجيل المشتركين، وبعض سجلات المكالمات، والأرقام المتصلة، والتوقيتات والمدد، فضلاً عن معلومات مرتبطة بحركة الإنترنت.
وتختلف هذه المعلومات عن محتوى الاتصال نفسه. فقد تكشف سجلات المكالمات أن شخصاً اتصل بآخر، ووقت الاتصال ومدته، من دون أن تكشف ما دار بينهما. وقد تساعد بيانات حركة الإنترنت في تحديد الخدمات التي يتصل بها المستخدم أو توقيت اتصاله، بحسب بنية الشبكة وتقنيات التشفير المستخدمة.
وفي عام 2015، وثق مختبر Citizen Lab التابع لجامعة تورنتو استخدام أنظمة لترشيح المحتوى وحجب مواقع على شبكة «يمن نت»، التي أصبحت تحت سيطرة الحوثيين عقب الاستيلاء على صنعاء. وأظهر البحث أن البنية التحتية للإنترنت يمكن استخدامها لفرض قيود على الوصول إلى المواقع والمحتوى السياسي والإعلامي.
وتمنح السيطرة على هذه البنية قدرة على إدارة تدفق البيانات وتقييد خدمات معينة، لكنها لا تعني تلقائياً أن كل اتصال يجري عبر الشبكة قابل للاعتراض أو أن محتواه مكشوف. فالقدرة على المراقبة تختلف باختلاف نوع الاتصال، والتجهيزات المستخدمة، ومستوى التشفير، والصلاحيات المتاحة للجهة المسيطرة.
المكالمات والرسائل النصية تحت المجهر
تختلف المكالمات الهاتفية التقليدية عن المكالمات التي تتم عبر تطبيقات الإنترنت. فالأولى تمر عبر أنظمة الاتصالات الخلوية، وقد تتيح بنية الشبكة لمشغل الخدمة معالجة بيانات المكالمة وتسجيل تفاصيلها. أما إمكانية اعتراض الصوت والاستماع إلى المحتوى، فتتوقف على التجهيزات المستخدمة ووجود أدوات وصلاحيات تسمح بذلك.
وفي الرسائل النصية القصيرة، يملك مشغل الشبكة دوراً مباشراً في نقل الرسالة، وتختلف حمايتها عن التشفير التام بين الطرفين الذي توفره بعض تطبيقات المراسلة. لذلك لا يصح التعامل مع الرسائل النصية التقليدية كما لو كانت تتمتع تلقائياً بمستوى الحماية نفسه الذي توفره التطبيقات المشفرة.
وتزداد حساسية الأمر عندما يتعلق الأمر ببيانات المشتركين وسجلات اتصالاتهم. فحتى في الحالات التي يتعذر فيها الاطلاع على محتوى رسالة مشفرة، قد تظل بعض البيانات المحيطة بالاتصال متاحة لمزود الخدمة، وفق النظام المستخدم وما تحتفظ به الشبكة من سجلات.
ولا تثبت هذه الإمكانات وحدها أن الحوثيين يتنصتون فعلياً على كل المكالمات أو يراقبون جميع المشتركين. لكنها توضح أن السيطرة على القطاع تضع بين أيديهم أدوات ذات أهمية أمنية، يمكن أن تتجاوز حجب المواقع أو التحكم في أسعار الخدمات وإيراداتها.
من مراقبة الشبكة إلى اختراق الهاتف
تقدم حملات التجسس الموثقة صورة أخرى عن المخاطر. ففي عامي 2023 و2024، كشفت شركة Recorded Future تفاصيل عمليات مرتبطة بمجموعة تجسس أطلقت عليها اسم OilAlpha، ورجح باحثوها صلتها بجهات مؤيدة للحوثيين. واستهدفت الحملات أفراداً ومنظمات تعمل في المجالات الإنسانية والإعلامية والحقوقية، باستخدام تطبيقات أندرويد خبيثة وروابط ورسائل مصممة لخداع الضحايا.
وبعد تثبيت بعض هذه التطبيقات، كان بإمكانها جمع معلومات من الأجهزة المصابة والوصول إلى بيانات حساسة، وفق الصلاحيات التي تحصل عليها. وفي بعض الحالات، استُخدمت تطبيقات المراسلة وسيلة لإرسال الروابط والملفات الخبيثة. وهكذا يصبح الهاتف نفسه نقطة الوصول إلى المعلومات، بدلاً من محاولة اعتراض البيانات أثناء انتقالها عبر الشبكة.
وفي يوليو 2024، كشفت شركة Lookout عن حملة تجسس أطلقت عليها اسم GuardZoo، ورجح باحثوها ارتباطها بجهة يمنية متحالفة مع الحوثيين. وُزعت تطبيقات خبيثة تنتحل صفة أدوات عسكرية أو دينية أو تطبيقات للخرائط، وأمكنها جمع الصور والوثائق وبيانات الموقع الجغرافي من الأجهزة المصابة.
وتشير هذه التحقيقات إلى استهداف أشخاص وأجهزة محددة، ولا تثبت أن كل مستخدمي الاتصالات في اليمن خاضعون للتجسس أو أن تشفير تطبيق بعينه قد كُسر. لكنها تظهر أن الروابط والتطبيقات الخبيثة يمكن أن تتيح الوصول إلى بيانات تتجاوز ما تستطيع مراقبة الشبكة وحدها كشفه.
واتساب ليس الخطر الوحيد
يستخدم واتساب التشفير التام بين الطرفين لحماية محتوى الرسائل والمكالمات الشخصية. ولهذا لا تكفي السيطرة على مزود الإنترنت وحدها لقراءة محتوى المحادثات. لكن التشفير لا يحمي الهاتف إذا اختُرق، ولا يمنع الوصول إلى الرسائل عبر جهاز مرتبط بالحساب أو نسخة احتياطية يمكن استعادتها.
وقد وثق مختبر Citizen Lab في عام 2025 حالات استهداف ببرنامج التجسس Graphite، الذي تطوره شركة Paragon، في قضية شملت صحفيين. وأعلنت واتساب أيضاً اتخاذ إجراءات بشأن حملة استهدفت مستخدمين بوسائل متقدمة. ولا يوجد في هذه الوقائع ما يثبت أن الحوثيين استخدموا Graphite، لكنها توضح أن استهداف الأجهزة عبر الثغرات يمثل خطراً قائماً حتى عندما تكون الاتصالات مشفرة.
وتشمل المخاطر كذلك الاستيلاء على رقم الهاتف أو رمز التحقق، وخداع المستخدم للحصول على بيانات الدخول، واختراق البريد الإلكتروني أو الحسابات المرتبطة بالجهاز. وقد تتيح هذه المسارات الوصول إلى معلومات شخصية أو حسابات حساسة من دون الحاجة إلى اعتراض الاتصال نفسه.
أما استخدام الشبكات الافتراضية الخاصة (VPN)، فقد يحد من قدرة مزود الإنترنت على رؤية بعض تفاصيل الاتصال، لكنه لا يحمي جهازاً مخترقاً، ولا يمنع الوصول إلى المعلومات عبر تطبيق تجسس أو جهاز مرتبط بالحساب. كما ينقل جانباً من الثقة إلى الشركة التي تقدم خدمة VPN.
نفوذ واسع وحدود تقنية
منذ عام 2014، تحول قطاع الاتصالات إلى أحد مفاصل النفوذ الحوثي في اليمن. وتوثق التقارير سيطرتهم على مؤسسات وبنية تحتية مهمة، واستخدام شبكات الإنترنت في حجب المحتوى، إلى جانب حملات تجسس نسبت تحقيقات مستقلة بعضها إلى جهات مرتبطة بهم.
وتمنح هذه السيطرة إمكانات مهمة للوصول إلى بيانات المشتركين وإدارة حركة الشبكات، لكنها لا تعني أن كل مكالمة مكشوفة أو أن كل رسالة مشفرة قابلة للقراءة. فمراقبة الشبكة، واعتراض المكالمات، وجمع البيانات الوصفية، واختراق الهاتف عمليات مختلفة، لكل منها أدواتها وحدودها.
وبالنسبة إلى المستخدمين، تبدأ الحماية بتحديث الهواتف والتطبيقات، وتجنب الروابط والتطبيقات مجهولة المصدر، ومراجعة الأجهزة المرتبطة بالحسابات، وتفعيل وسائل التحقق الإضافية، وتقليل صلاحيات التطبيقات إلى الحد الضروري.